
Keylogger
Une frappe. Des credentials capturés.
Un câble USB piégé, un malware, une extension navigateur compromise : trois vecteurs pour capturer chaque frappe en silence. Avec exfiltration vers un serveur C2 et accès VPN immédiat.
- Capture en temps réel
- Terminal C2 simulé
- OMG Cable
- Extension pirate
Simulation pas à pas
Suivez l'attaque étape par étape
Connexion à votre espace
Un poste de travail comme les autres
L'employé se connecte à son portail RH. Aucune menace visible — le keylogger n'est pas encore actif.
Toutes les frappes transitent par l'OS
Avant d'atteindre le navigateur ou l'application, chaque touche passe par le système d'exploitation. C'est précisément cette couche que les keyloggers logiciels, les câbles USB piégés et les extensions malveillantes interceptent.
Chiffres clés
Chaque frappe peut être enregistrée
- Prix d'un câble keylogger Wi-Fi
~0 €
indétectable, prêt à l'emploi (OMG Cable)- Détectable par les antivirus
0 trace
un keylogger matériel passe totalement inaperçu- Des frappes capturées
0 %
même sur les champs type="password"- Vecteurs d'attaque
0
logiciel · câble USB · extension navigateur
Protection
Comment s'en protéger
Un keylogger vole ce que vous tapez : l'objectif est de le détecter et de rendre un mot de passe volé inutile.
EDR et postes à jour
Un EDR repère les processus qui interceptent le clavier ou exfiltrent des données vers l'extérieur.
MFA résistant au vol
Avec une clé FIDO2 ou une passkey, un mot de passe capturé ne suffit plus pour se connecter.
Maîtriser les périphériques USB
Câbles et clés fournis par l'entreprise uniquement ; bloquez les périphériques inconnus par politique.
Extensions approuvées
Limitez les extensions de navigateur à une liste validée et retirez celles qui ne servent plus.
Démo technique avancée
Simulateur interactif — trois vecteurs
Tapez votre propre texte et observez la capture en direct. Trois onglets : keylogger logiciel avec terminal C2, interception USB matérielle, et extension navigateur malveillante.
Démonstration interactive
Simulateur de keylogger
Simulateur de saisie
Mot de passe reconstruit par l'attaquant
En attente de saisie…
[SESSION] #4f2a9c1b · DESKTOP-RH4 · 192.168.1.42 · Win11 Pro
[USER] j.dupont · [PID] 3847 · [UPTIME] 00:14:32
À noter : le keylogger capture toutes les frappes, même avec un champ type="password". Le masquage visuel n'a aucun effet sur l'interception système.
Keylogger logiciel
Programme malveillant installé via phishing, USB piégé ou logiciel piraté. S'exécute en arrière-plan et exfiltre les frappes vers le serveur de l'attaquant.
Keylogger matériel
Dispositif physique (USB, câble OMG ~180€) placé entre le clavier et le PC. Aucun logiciel installé, indétectable par l'antivirus.
Extension malveillante
Extension de navigateur compromise qui capture les champs de formulaire avant soumission, contournant le chiffrement HTTPS.
Comment se protéger
EDR / Antivirus
Un Endpoint Detection & Response détecte les processus capturant les frappes et les isole avant exfiltration.
Authentification MFA
Même avec le mot de passe, un second facteur (TOTP, hardware key) bloque l'accès à l'attaquant.
Contrôle des ports USB
Désactiver ou restreindre les ports USB non autorisés en entreprise via politique GPO ou EDR.
Audit des extensions
Restreindre les extensions de navigateur aux seules sources validées par la DSI. Auditer régulièrement.
Exemple concret
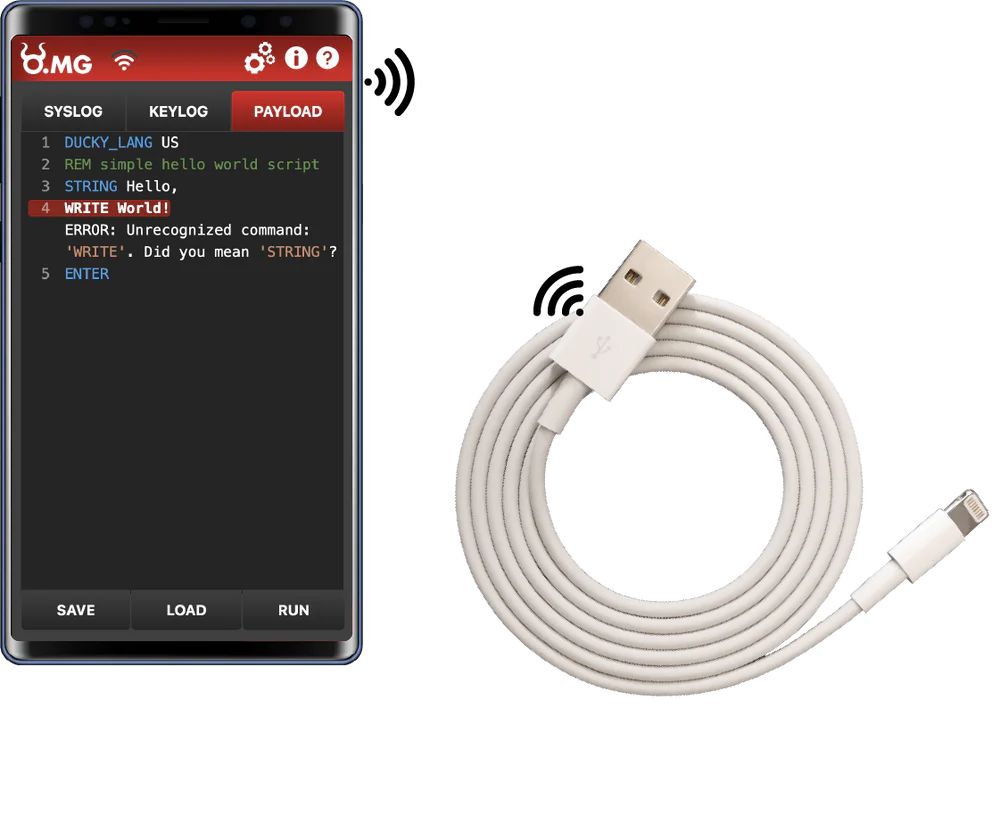
Indétectable. ~180 €.
Un câble keylogger ressemble parfaitement à un câble Samsung ou Apple. Il crée un hotspot Wi-Fi discret auquel l'attaquant se connecte depuis un smartphone pour récupérer les frappes en temps réel, sans aucune trace sur le poste.
Ce qu'on ne voit pas
- Appareil dissimulé dans un câble USB en apparence normal
- Hotspot Wi-Fi intégré actif en permanence
- Transmission silencieuse des frappes vers un smartphone attaquant
FAQ
Questions fréquentes
Qu'est-ce qu'un keylogger ?
Un keylogger est un logiciel ou matériel qui enregistre secrètement toutes les frappes clavier d'un utilisateur. Il peut capturer mots de passe, messages, numéros de carte bancaire et emails. Les keyloggers logiciels se cachent dans le système, tandis que les keyloggers matériels se branchent entre le clavier et l'ordinateur.
Comment détecter un keylogger sur son ordinateur ?
Pour détecter un keylogger : utiliser un antimalware à jour (Malwarebytes, Windows Defender), vérifier les processus suspects dans le gestionnaire des tâches, contrôler les programmes au démarrage (msconfig), analyser le trafic réseau sortant inhabituel, et inspecter physiquement les ports USB pour les keyloggers matériels.
Quels sont les différents types de keyloggers ?
Les types de keyloggers sont : logiciel (installé dans le système, souvent via un trojan), matériel (USB entre clavier et PC, invisible au système), extension de navigateur malveillante (capture les champs de formulaire), et clavier acoustique (analyse le son des frappes). Les keyloggers C2 exfiltrent les données en temps réel vers un serveur distant.
Comment se protéger contre les keyloggers ?
Les protections contre les keyloggers : maintenir l'antivirus à jour, utiliser un gestionnaire de mots de passe (qui remplit les champs sans frappe clavier), activer le MFA, vérifier physiquement les ports clavier sur les postes partagés, utiliser un clavier virtuel pour les données bancaires, et appliquer une politique de moindre privilège.
Formez vos équipes avec un expert
Ateliers de sensibilisation sur mesure, simulations d'attaques et formations pour ancrer les bons réflexes dans votre organisation.